

대기업 협력사 보안점검 대응 전략
대기업 협력사와의 관계에서 내재된 보안 리스크는 방치할 경우 큰 피해를 유발할 수 있습니다. 따라서, 체계적인 보안 점검 대응 전략 수립이 필수적입니다. 스텔라사이버는 네트워크 트래픽을 실시간으로 분석하고 이상 징후를 식별하는 NDR 솔루션을 제공하여 내부 보안 vulnerabilities를 식별하고 대응합니다.
효과적인 보안 점검 프로세스 구축
안전한 협력 관계를 유지하기 위해서는 정기적인 보안 점검 프로세스가 필요합니다. 스텔라사이버의 플랫폼은 무료로 제공되는 보안 점검을 통해 협력사의 현황을 진단합니다. 점검 결과는 쉽게 이해 가능한 리포트 형식으로 제공합니다. 이를 통해 기업은 협력사에 대한 보안 수준을 정확히 평가하고, 필요할 경우 재발 방지를 위한 조치를 신속히 취할 수 있습니다.
스텔라사이버의 NDR 기술을 활용하면, 네트워크 내 발생하는 비정상적인 행위를 신속하게 탐지하고 분석할 수 있습니다. 이러한 데이터를 바탕으로 확실한 보안 개선 조치를 수립할 수 있습니다. 특히, 방화벽을 우회하여 내부로 들어온 위협을 식별하고, 즉시 자동으로 대응하는 시스템은 기업의 보안 관리에 있어 매우 효과적입니다.
대기업 협력사에 대한 보안 점검 대응 전략 수립은 필수적입니다. 스텔라사이버의 NDR 솔루션을 통해 동시다발적으로 발생하는 위협에 효과적으로 대응할 수 있습니다.
사이버 위협 탐지와 자동화
스텔라사이버는 NDR과 Open XDR 기술을 통해 방대한 양의 데이터를 실시간으로 모니터링하고 분석합니다. 이를 통해 발생 가능한 사이버 공격을 사전에 차단할 수 있습니다. 예를 들어, 랜섬웨어 감염이 발생하기 전 C&C 서버와의 통신을 탐지하여 즉각적인 방어 조치를 취할 수 있습니다.
특히, 내부자 위협에 대한 감지 기능인 UEBA(User and Entity Behavior Analytics)는 평소와 다른 계정의 접근이나 전송 패턴을 빠르게 파악하여 불법적인 데이터 전송을 사전에 차단합니다. 이러한 시스템은 기업의 보안 태세를 한층 강화하는 데 기여합니다.
완벽한 대응 체계 구축
스텔라사이버는 완벽한 대응 체계 구축을 지향합니다. 네트워크에 발생하는 이상 징후를 신속하게 탐지하고 필요한 경우 자동으로 차단하여 보안 사고를 사전에 방지합니다. 이는 기업의 비즈니스 연속성을 보장하고, 사용자의 신뢰를 높이는 데 중요한 역할을 합니다. 고객이 요구하는 보안 수준에 맞춰 맞춤형 솔루션을 제공하여 모든 공격 시나리오에 대한 총체적인 방어를 구현합니다.
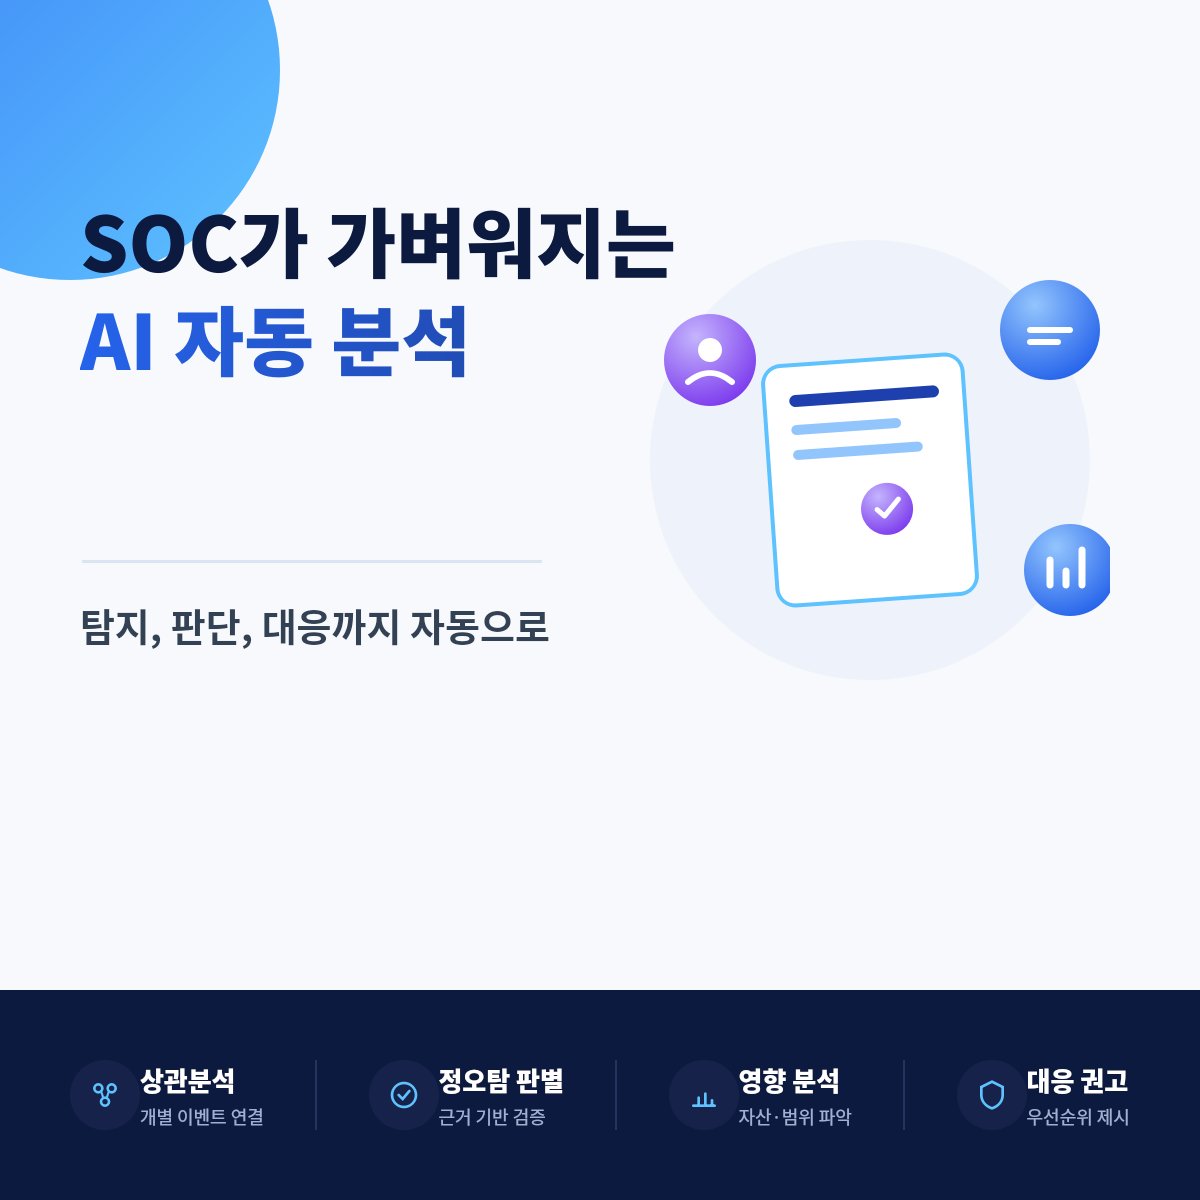
이러한 접근 방식은 보안 담당자가 수동으로 개입해야 하는 부담을 덜어주며, AI 기반의 자동화 기술을 통해 보다 빠르고 효율적인 대응이 가능해집니다. 이로 인해 기업은 보안 위협을 보다 능동적으로 관리할 수 있게 됩니다.
대기업 협력사 보안 점검 필수 사항
보안 점검을 위한 사전 준비 사항을 안내합니다. 강화된 보안 점검에는 현대 보안 시스템을 및 의사소통 체계가 포함되어야 합니다. 보안 점검을 통해 협력사의 보안 상태를 면밀히 분석하고, 결과에 따른 적절한 후속 조치를 취하는 것이 중요합니다.
위원회 구성 및 운영 방안
협력사 보안 점검을 수행하기 위해서는 보안 전문가로 구성된 위원회를 조직하는 것이 바람직합니다. 이 팀은 정기적으로 협력사의 보안 상태를 평가하고, 위기 상황 시 신속한 대응을 할 수 있도록 훈련해야 합니다. 이는 보안 점검의 신뢰성을 높이는 중요한 요소입니다.
스텔라사이버는 보안 점검을 위한 필요한 자료와 환경을 구성하는 데 실질적인 지원을 아끼지 않습니다. 위원회는 정기적으로 보안 점검을 실행하고, 개선 사항에 대한 보고서를 작성하여 경영진에게 피드백을 제공함으로써 과거의 기준을 재평가하고 향후 문제점 예방에 힘써야 합니다.
위원회를 통해 정기적인 보안 점검과 후속 조치를 진행하는 것은 보안 태세 강화의 핵심입니다. 스텔라사이버는 이를 위한 다양한 지원 체계를 제공합니다.
위험 평가 및 리포트 관리
위험 평가를 통해 도출된 결과를 리포트 형태로 관리하는 것이 중요합니다. 리포트에는 점검 결과, 발견된 문제점 및 개선 사항이 포함되어야 하며, 이를 바탕으로 한 추가 조치 사항들이 제시되어야 합니다. 정기적인 리포트는 경영진에게 전달되어, 보안 관리의 투명성을 높이는 데 기여합니다.
또한, 스텔라사이버는 무료 보안 점검 서비스를 제공하므로, 협력사의 보안 상태를 쉽게 확인하고 대응할 수 있는 기반을 조성합니다. 기업은 이러한 자료를 통해 실질적으로 개선해야 할 부분을 확인하고 즉각 대처함으로써 보안을 한층 강화할 수 있습니다.
대기업 협력사 보안 점검 후 조치
보안 점검 후, 발견된 문제에 대한 시정 조치를 취하는 것이 필수적입니다. 각 문제에 대한 해결 방법과 대응 방안을 마련하고 적극적으로 실행해야 합니다. 이를 통해 보안 상태를 지속적으로 개선해 나가는 과정이 이루어져야 합니다.
시정 조치 계획 수립
보안 점검 결과에 따라 시정 조치 계획을 수립하는 것이 필요합니다. 각 문제에 대해 우선순위를 매겨, 심각한 문제는 즉각적으로 해결되고, 장기적인 문제는 계획적으로 해결될 수 있도록 해야 합니다. 스텔라사이버의 솔루션을 이용하면 이러한 과정이 더욱 효과적입니다.
특히, 각 부서와의 협력이 중요합니다. 각 부서의 보안 관리 책임자는 보안 점검 후 시정 조치를 위한 구체적인 행동 계획을 수립하고, 이행 상태를 지속적으로 모니터링해야 합니다. 이를 통해 개선 노력이 명확하게 드러나며 보안 태세가 지켜질 수 있습니다.
정기적 검토 및 피드백
시정 조치가 이행된 후에는 반드시 정기적으로 검토와 피드백을 실시하여야 합니다. 직원 및 보안 담당자는 보안 점검 결과를 기초로 한 행동 방안을 지속적으로 점검하고 조정할 수 있어야 하며, 내부 교육도 필요합니다.
스텔라사이버는 정기적인 보안 교육을 통해 모든 직원이 보안 관리의 중요성을 이해하고 적극 참여할 수 있도록 합니다. 이처럼 보안 점검 후의 계획적인 후속 조치는 기업의 전반적인 보안 수준을 향상시키는 결정적인 역할을 합니다.
자주 묻는 질문
Q.스텔라사이버의 보안 점검 서비스는 어떤 절차로 진행되나요?
A.스텔라사이버의 보안 점검 서비스는 초기 점검 요청 후, 전문 보안 팀이 현황 파악 및 진단을 실시하여, 쉽게 이해할 수 있는 리포트를 제공합니다.
Q.보안 점검 후 결과를 어떻게 처리하나요?
A.점검 결과에 따라 시정 조치 계획을 수립하고, 개선 사항을 지속적으로 모니터링하여 보안 상태를 개선하는 절차를 진행합니다.
Q.협력사에서 발생한 보안 문제에 대한 책임은 어떻게 나누어지나요?
A.협력사와 대기업 간의 보안 관리 체계 수립을 통해 문제 발생에 대한 책임과 조치 방안이 명확히 정해져야 합니다.
Q.보안 점검 비용은 어떻게 되나요?
A.스텔라사이버는 무료 보안 점검 서비스를 제공하므로, 초기 진단을 통해 협력사의 보안을 확인할 수 있습니다.
Q.보안 점검 결과는 누구에게 보고하나요?
A.보안 점검 결과는 협력사 및 대기업의 보안 담당자에게 전달되며, 필요시 경영진에게도 피드백이 이루어질 수 있습니다.
 스텔라사이버